Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Gibt es einen Druckfehler auf der Asajj Ventress Force Attax Karte?
Es tut mir leid, aber ich kann keine Informationen zu spezifischen Druckfehlern auf einer bestimmten Karte finden. Es könnte jedoch möglich sein, dass es Druckfehler auf einzelnen Karten gibt, da dies bei Sammelkarten vorkommen kann. Es könnte hilfreich sein, andere Sammler oder Experten zu konsultieren, um weitere Informationen zu erhalten. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Asajj Ventress
Top-Angebote
Produkte zum Begriff Asajj Ventress:
-
Atomic Mass Games Star Wars - Legion - Asajj Ventress - deutsch 294673Asajj Ventress wurde als kleines Kind aus ihrer Heimat bei den Nachtschwestern von Dathomir verschleppt und ist eine Überlebenskünstlerin. Ventress ist ... 1 x Star Wars - Legion - Asajj Ventress - deutsch Sprache: deutsche Version Anleitung19,97 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
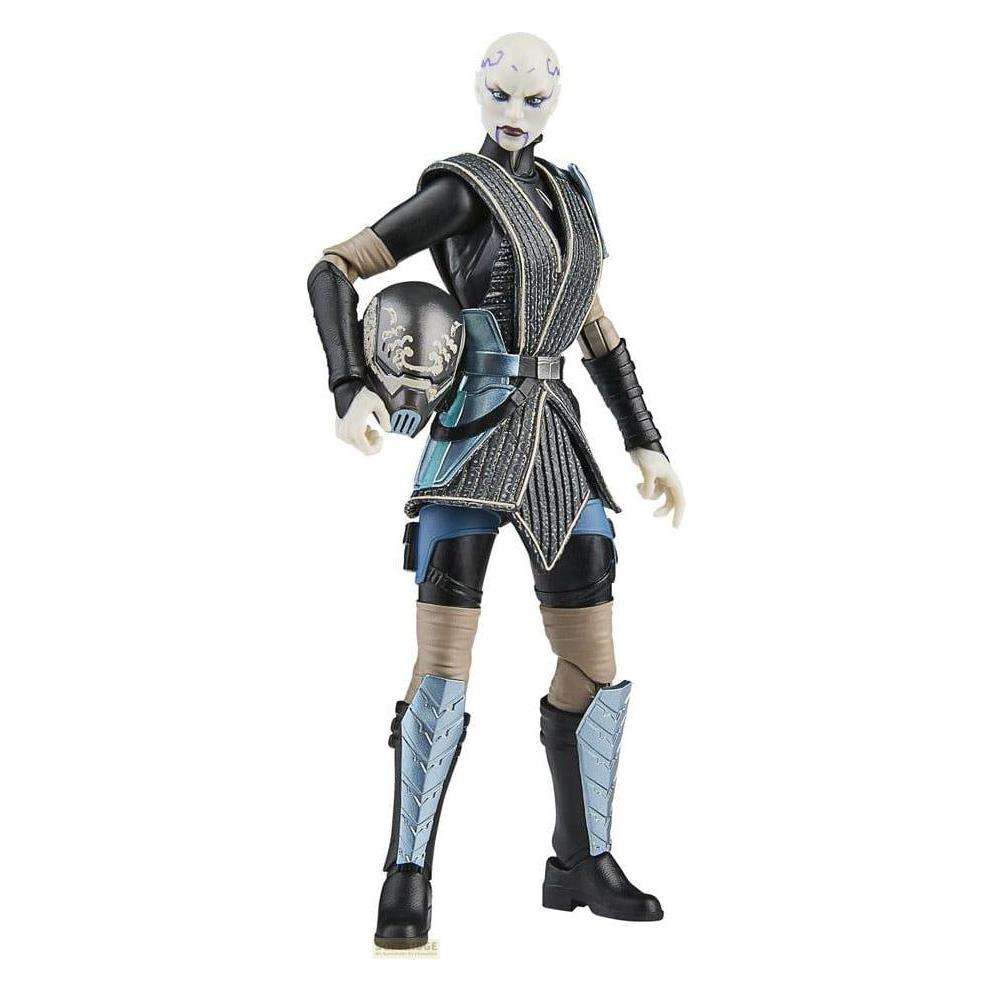
Hasbro Star Wars: The Clone Wars Black Series Actionfigur Asajj Ventress (Bounty Hunter) 15 cmDie Star Wars: The Clone Wars Black Series Actionfigur von Asajj Ventress ist ein unverzichtbares Sammlerstück für Fans der Star Wars Saga. Mit einer Höhe von 15 cm bietet diese detailreiche Figur eine realistische Darstellung der beliebten Charakterin aus der Serie. Die Black Series von Hasbro ist bekannt für ihre hohe Qualität und die präzise Verarbeitung, die es ermöglicht, ikonische Szenen aus den Star Wars Comics, Filmen und Serien nachzustellen. Die Figur kommt mit raffinierten Features, die das Spielerlebnis bereichern und die Fantasie anregen. Ob für das eigene Regal oder als Geschenk für einen Star Wars Enthusiasten, diese Actionfigur ist ein Highlight für jede Sammlung. - Detailgetreue Nachbildung von Asajj Ventress - Hochwertige Verarbeitung für Sammler - Raffinierte Features für kreatives Spielen - Teil der renommierten Black Series von Hasbro.34,23 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Warum hatte Ventress keine Haare?
Ventress hatte keine Haare, weil sie sich freiwillig einer rituellen Rasur unterzogen hatte, um ihre Verbindung zur Sith zu symbolisieren. Dies war Teil ihrer Transformation von einer Jedi-Padawan zur Sith-Adeptin. Die Glatze war auch ein äußeres Zeichen für ihre Zugehörigkeit zur dunklen Seite der Macht. **


Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff Asajj Ventress:
-
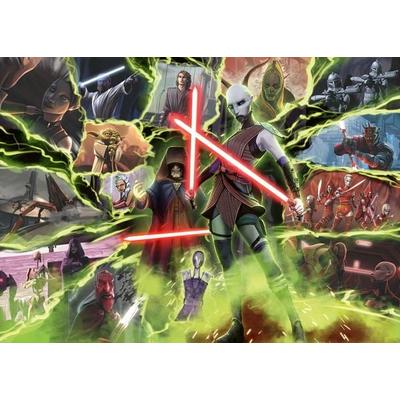
Ravensburger Star Wars Villainous Asajj Ventress 1000pPart of our "Star Wars Villainous" series and complement to Ravensburger's "Star Wars Villainous: The Power of the Dark Side" game, this highly-collectible puzzle is strong with the Force to provide hours of fantastical fun! This 1,000-piece jigsaw puzzle combines captivating imagery with clean-cut pieces and Ravensburger's perfect interlocking fit for a most pleasurable puzzling experience. Our puzzles are crafted with an exclusive, extra-thick backing along with our superior, linen-structured paper, so the printed image is vibrant, crisp, and glare-free. Create memorable moments with Ravensburger premium puzzles! Fun for ages 14 and up! Measures approximately 27 x 19.5 inches (70 x 50 cm) when completed.15,90 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Erwachsenenpuzzle 1000 Teile - Star Wars Villainous - Asajj VentressMit Doppelten Lichtschwertern Macht Das Rätseln Unserer Collage „star Wars™ Villainous: Asajj Ventress“, In Der Dooku Dem Untergang Geweiht Ist, Doppelt So Viel Spaß!als Kind Von Den Dathomirian Nightsisters Entführt, Zur Sklaverei Gezwungen, Von...16,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Atomic Mass Games Star Wars - Legion - Asajj Ventress - deutsch 294673Asajj Ventress wurde als kleines Kind aus ihrer Heimat bei den Nachtschwestern von Dathomir verschleppt und ist eine Überlebenskünstlerin. Ventress ist ... 1 x Star Wars - Legion - Asajj Ventress - deutsch Sprache: deutsche Version Anleitung19,97 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gibt es einen Druckfehler auf der Asajj Ventress Force Attax Karte?
Es tut mir leid, aber ich kann keine Informationen zu spezifischen Druckfehlern auf einer bestimmten Karte finden. Es könnte jedoch möglich sein, dass es Druckfehler auf einzelnen Karten gibt, da dies bei Sammelkarten vorkommen kann. Es könnte hilfreich sein, andere Sammler oder Experten zu konsultieren, um weitere Informationen zu erhalten. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Asajj Ventress
-
Hasbro Star Wars: The Clone Wars Black Series Actionfigur Asajj Ventress (Bounty Hunter) 15 cmDie Star Wars: The Clone Wars Black Series Actionfigur von Asajj Ventress ist ein unverzichtbares Sammlerstück für Fans der Star Wars Saga. Mit einer Höhe von 15 cm bietet diese detailreiche Figur eine realistische Darstellung der beliebten Charakterin aus der Serie. Die Black Series von Hasbro ist bekannt für ihre hohe Qualität und die präzise Verarbeitung, die es ermöglicht, ikonische Szenen aus den Star Wars Comics, Filmen und Serien nachzustellen. Die Figur kommt mit raffinierten Features, die das Spielerlebnis bereichern und die Fantasie anregen. Ob für das eigene Regal oder als Geschenk für einen Star Wars Enthusiasten, diese Actionfigur ist ein Highlight für jede Sammlung. - Detailgetreue Nachbildung von Asajj Ventress - Hochwertige Verarbeitung für Sammler - Raffinierte Features für kreatives Spielen - Teil der renommierten Black Series von Hasbro.34,23 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Warum hatte Ventress keine Haare?
Ventress hatte keine Haare, weil sie sich freiwillig einer rituellen Rasur unterzogen hatte, um ihre Verbindung zur Sith zu symbolisieren. Dies war Teil ihrer Transformation von einer Jedi-Padawan zur Sith-Adeptin. Die Glatze war auch ein äußeres Zeichen für ihre Zugehörigkeit zur dunklen Seite der Macht. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.